

Conoce los riesgos del trabajo remoto y las medidas clave para implementar un acceso remoto seguro que proteja la información y continuidad de tu empresa
Un acceso remoto seguro verifica la identidad del usuario, protege la conexión y controla los recursos a los que puede acceder fuera de la red empresarial.
Con colaboradores, proveedores y terceros conectándose desde diferentes ubicaciones y dispositivos, proteger únicamente el perímetro de la empresa ya no es suficiente. También es necesario establecer controles que consideren quién solicita el acceso, desde qué dispositivo y a qué recursos necesita acceder.
Esta necesidad cobra especial relevancia ante el panorama de ciberseguridad en México. De acuerdo con Kaspersky, el 91% de las empresas mexicanas encuestadas detectó intentos de infiltración en su red y 64% reportó que actores maliciosos lograron ejecutar código dentro de su infraestructura.
Entonces, ¿qué controles permiten mantener el acceso remoto sin aumentar innecesariamente la exposición de la empresa?
¿Cómo funciona una conexión remota segura?
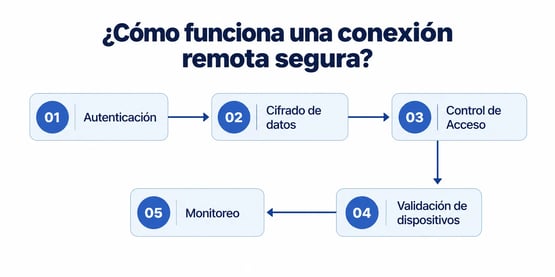
Una conexión remota segura combina diferentes controles para reducir el riesgo de accesos no autorizados, tales como:
-
- Autenticación: verifica la identidad del usuario, idealmente mediante más de un factor de autenticación.
- Cifrado de datos: protege la información durante su transmisión entre el usuario y los recursos empresariales.
- Validación del dispositivo: permite comprobar si el equipo cumple con las políticas de seguridad establecidas.
- Control de acceso: determina qué aplicaciones, sistemas o datos puede utilizar cada usuario según su perfil.
- Monitoreo: identifica comportamientos inusuales y responde ante posibles incidentes.
Estos controles son especialmente relevantes en entornos híbridos, donde usuarios, dispositivos, aplicaciones y datos pueden encontrarse en diferentes ubicaciones.
Por ejemplo, los modelos Zero Trust parten de verificar cada solicitud de acceso en lugar de asumir que un usuario o dispositivo es confiable por encontrarse dentro de una determinada red.
Un ejemplo de acceso remoto seguro
Pensemos, por ejemplo, en un proveedor externo que necesita ingresar de forma temporal a una aplicación empresarial para realizar una actualización. Darle acceso general a la red puede exponer recursos que no necesita para realizar su trabajo.
Una estrategia de acceso remoto seguro permite verificar su identidad y dispositivo, autorizar únicamente el recurso necesario y supervisar la actividad durante la conexión. Al terminar el servicio, el permiso puede retirarse sin mantener accesos innecesarios.
Pero ¿qué sucede cuando este tipo de controles no existen o son insuficientes? Las credenciales, dispositivos y conexiones remotas se convierten en puntos de entrada hacia la infraestructura empresarial.
5 riesgos de no tener un acceso remoto seguro
Permitir conexiones remotas sin controles suficientes puede convertir las credenciales, dispositivos y redes utilizadas por los colaboradores en puntos de entrada para amenazas. Estas son algunas de las más comunes:
1. Robo de credenciales
Las credenciales comprometidas mediante phishing, malware o reutilización de contraseñas pueden permitir que un atacante se haga pasar por un usuario legítimo.
Sin controles adicionales, como autenticación multifactor (MFA) y políticas de acceso, una cuenta comprometida puede convertirse en una vía para acceder a aplicaciones y datos empresariales.
2. Acceso desde dispositivos no seguros
Un equipo desactualizado, sin protección adecuada o comprometido puede representar un riesgo para los recursos de la empresa. Por ello, no basta con validar al usuario; también es necesario considerar el estado del dispositivo antes de conceder acceso.
3. Redes Wi-Fi vulnerables
A lo anterior se suma el entorno desde el cual se realiza la conexión. Las conexiones desde redes domésticas mal configuradas o redes públicas pueden aumentar la exposición de las comunicaciones.
El riesgo es mayor cuando los colaboradores acceden a sistemas corporativos desde infraestructuras de red que la empresa no controla.
4. Fuga de información corporativa
Incluso cuando el usuario y el dispositivo son legítimos, otorgar permisos excesivos también representa un riesgo.
Un acceso remoto sin políticas adecuadas puede facilitar la descarga, transferencia o exposición de datos de clientes, documentos internos, información financiera o propiedad intelectual.
5. Propagación de malware y ransomware
Finalmente, un dispositivo comprometido puede convertirse en un punto de entrada para malware y ransomware, haciendo que una amenaza inicial se extienda hacia otros sistemas y aumente su impacto.
Tan solo entre agosto de 2024 y julio de 2025, Kaspersky registró 237,000 intentos de ataque de ransomware en México.
Como muestran estos escenarios, proteger el acceso remoto requiere mucho más que asegurar la conexión. También implica controlar identidades, dispositivos y permisos, además de mantener visibilidad sobre la actividad de los usuarios. ¿Por dónde puede comenzar una empresa?
Te puede interesar: Protección contra malware en empresas ¿Qué es y cómo prevenir un ataque?
¿Cómo proteger el acceso remoto de tu empresa? Checklist
Para reducir los riesgos, la seguridad del trabajo remoto debe combinar controles tecnológicos, políticas de acceso y prácticas que involucren a los usuarios. El siguiente checklist reúne algunas medidas que las empresas pueden evaluar:
☑ Implementa autenticación multifactor (MFA): añade una capa adicional de verificación para reducir el impacto de credenciales comprometidas.
☑ Define políticas de acceso por perfiles: establece qué usuarios pueden acceder a cada aplicación, sistema o tipo de información.
☑ Verifica los dispositivos: establece requisitos de seguridad antes de permitir el acceso a recursos corporativos.
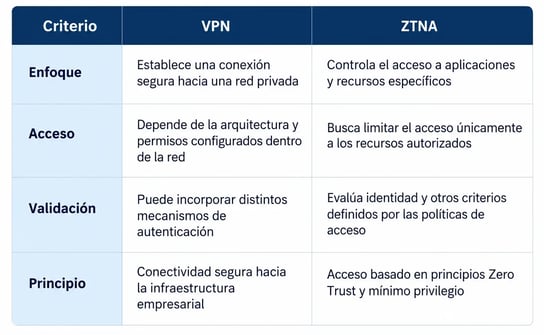
☑ Utiliza VPN o tecnologías Zero Trust según tus necesidades: una VPN puede proteger la comunicación, mientras que Zero Trust permite aplicar controles específicos sobre usuarios, dispositivos y aplicaciones.
☑ Monitorea los accesos: registra y analiza las conexiones para detectar comportamientos anómalos.
☑ Mantén los dispositivos actualizados: aplica parches de seguridad y utiliza soluciones de protección adecuadas.
☑ Capacita a los colaboradores: prepara a los usuarios para identificar phishing, proteger sus credenciales y manejar correctamente la información empresarial.
Ahora bien, implementar controles técnicos es solo una parte de la estrategia. Para que estas medidas se apliquen de manera consistente, también es necesario definir quién puede acceder, a qué recursos y bajo qué condiciones.
¿Qué debe incluir una política de seguridad para acceso remoto?
Una política de seguridad de acceso remoto define quién puede conectarse a los recursos de la empresa, desde qué dispositivos y con qué permisos.
Debe incluir:
-
- Usuarios, proveedores y terceros autorizados.
- Recursos disponibles para cada perfil.
- Métodos de autenticación.
- Requisitos de seguridad para los dispositivos.
- Aplicación del principio de mínimo privilegio.
- Monitoreo y registro de conexiones.
- Procedimientos para otorgar y retirar permisos.
La política debe revisarse periódicamente para eliminar accesos innecesarios.
Con estos criterios definidos, el siguiente paso es elegir la tecnología adecuada. Aquí suelen confundirse dos opciones: VPN y ZTNA.
¿Una VPN es suficiente para proteger el acceso remoto?
Un acceso remoto seguro es una pieza de una estrategia de ciberseguridad más amplia. Cuando usuarios, dispositivos, aplicaciones y datos están distribuidos, las empresas necesitan mantener controles consistentes sobre quién puede acceder, a qué recursos y bajo qué condiciones.
Como hemos visto a lo largo del artículo, esto implica verificar identidades, considerar el estado de los dispositivos, limitar los permisos y mantener visibilidad sobre las conexiones. El enfoque Zero Trust reúne estos principios para reducir la confianza implícita y verificar las solicitudes antes de autorizar el acceso.
Tecnologías como Zero Trust Network Access (ZTNA), Firewall as a Service (FWaaS) y servicios de monitoreo de seguridad pueden formar parte de esta estrategia de acuerdo con las necesidades y arquitectura de cada organización.
En MCM Business Tech-Co, integramos capacidades de conectividad y ciberseguridad para ayudar a proteger usuarios, aplicaciones, dispositivos y datos en entornos híbridos y distribuidos.
Protege el acceso remoto con una estrategia de ciberseguridad integral
Como hemos visto a lo largo del artículo, proteger el trabajo remoto implica mucho más que asegurar una conexión. También requiere verificar identidades, considerar el estado de los dispositivos, limitar los permisos y mantener visibilidad sobre los accesos a aplicaciones y datos empresariales.
Esto cobra mayor importancia en entornos híbridos y distribuidos, donde colaboradores, proveedores y terceros pueden conectarse desde diferentes ubicaciones y dispositivos. En estos escenarios, aplicar controles de forma aislada puede dejar brechas entre usuarios, aplicaciones y recursos.
Una estrategia integral permite establecer controles consistentes de acuerdo con las necesidades de cada organización. Tecnologías como Zero Trust Network Access (ZTNA), Firewall as a Service (FWaaS) y servicios de monitoreo de seguridad pueden formar parte de este enfoque para fortalecer la protección del acceso remoto.
En MCM Business Tech-Co, integramos capacidades de ciberseguridad, conectividad y colaboración para ayudar a las empresas a proteger su operación en entornos híbridos y distribuidos.
¿Sabes si los accesos remotos de tu empresa cuentan con los controles necesarios para proteger usuarios, dispositivos, aplicaciones y datos?
Solicita un diagnóstico de seguridad para trabajo remoto.




Comentarios