

Descubre qué es un ataque DDoS, cómo puede afectar la operación de tu empresa y 6 medidas para proteger tu infraestructura y reducir su impacto.
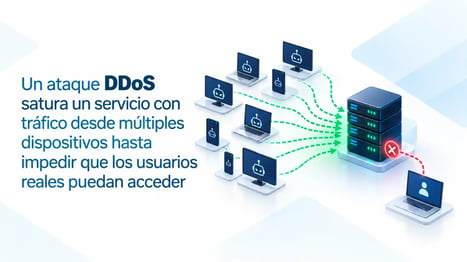
Un ataque DDoS busca dejar fuera de servicio una red, aplicación o servidor al saturarlo con tráfico procedente de múltiples fuentes, hasta impedir o dificultar el acceso de los usuarios legítimos.
Para una empresa que depende de portales, aplicaciones o servicios en línea, el problema va más allá de que “una página se caiga”. La indisponibilidad puede detener transacciones, dificultar el acceso a sistemas y afectar procesos que dependen de la conectividad.
Además, la capacidad de estos ataques sigue creciendo. El reporte 2026 Global Threat Analysis de Radware documenta que durante 2025 surgieron botnets capaces de generar ataques DDoS de varios terabits por segundo y servicios DDoS por encargo.
¿Qué es un ataque DDoS y cómo funciona?
Para entender qué es un ataque DDoS, imagina miles de solicitudes intentando entrar al mismo servicio al mismo tiempo. Si el volumen supera los recursos disponibles, los usuarios reales comienzan a experimentar lentitud o simplemente no pueden acceder.
La diferencia entre DoS y DDoS está principalmente en el origen. Un ataque DoS puede partir de una sola fuente; uno DDoS utiliza múltiples sistemas, con frecuencia dispositivos comprometidos que forman una botnet.
Estas solicitudes pueden buscar saturar el ancho de banda, consumir recursos de red o sobrecargar una aplicación. El resultado es el mismo: el servicio dedica sus recursos a procesar el tráfico del ataque y pierde capacidad para atender las solicitudes legítimas.
¿Cómo afecta un ataque DDoS la continuidad del negocio?
El impacto depende, en gran medida, de qué servicio deja de estar disponible y qué procesos dependen de él.
Imagina una empresa que recibe pedidos a través de un portal en línea. Un ataque genera tal cantidad de tráfico que los clientes reales ya no pueden entrar, consultar productos o completar una compra. La información no necesariamente ha sido comprometida, pero la operación ya está siendo afectada porque el servicio no está disponible.
Lo mismo puede ocurrir con una aplicación empresarial, una API o un portal para clientes y proveedores. Por eso, un DDoS puede pasar rápidamente de ser una incidencia técnica a convertirse en un problema de continuidad del negocio.
Impacto de un ataque DDoS en operaciones críticas
Dependiendo del servicio afectado, un DDoS puede provocar:
-
- Interrupción de portales corporativos: clientes, colaboradores o proveedores pueden perder acceso a servicios en línea.
- Caída de aplicaciones empresariales: los sistemas expuestos pueden volverse lentos o inaccesibles.
- Afectaciones al comercio electrónico: una interrupción puede impedir consultas, compras o transacciones.
- Pérdida de productividad: los equipos pueden quedar sin acceso a herramientas necesarias para trabajar.
- Impacto reputacional: las fallas recurrentes pueden afectar la experiencia y confianza de los usuarios.
- Pérdidas económicas: una interrupción prolongada puede traducirse en transacciones no realizadas y costos asociados con la recuperación.
Por eso, prepararse para un DDoS no consiste únicamente en proteger un sitio web. Implica identificar qué servicios sostienen la operación y qué ocurriría si dejaran de estar disponibles..
Cómo protegerse de un ataque DDoS: 6 medidas para minimizar el riesgo
No existe una sola medida capaz de cubrir todos los escenarios. Para saber cómo protegerse de un ataque DDoS, conviene combinar visibilidad, mitigación y preparación para responder.
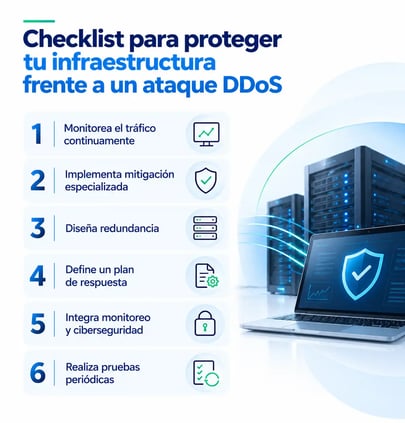
Checklist para proteger la infraestructura frente a un ataque DDoS
La protección comienza antes de que aparezca una alerta. Estas seis medidas ayudan a reducir la exposición, detectar comportamientos anómalos y estar mejor preparado para responder si ocurre un ataque.
1. Monitorea continuamente el tráfico
Conocer el comportamiento habitual de la red facilita identificar picos, patrones o anomalías que podrían indicar un ataque y actuar antes de que la afectación aumente.
2. Implementa mitigación especializada contra DDoS
Las soluciones especializadas buscan identificar y filtrar tráfico malicioso para evitar que alcance y sature los recursos protegidos.
Un firewall cumple otra función dentro de la estrategia de seguridad y, por sí solo, no sustituye una solución diseñada específicamente para mitigar ataques DDoS.
3. Diseña redundancia para los servicios críticos
Identifica qué aplicaciones, enlaces y servicios no pueden quedar fuera de operación y define alternativas para reducir puntos únicos de falla.
La redundancia no detiene el ataque, pero puede contribuir a la continuidad y recuperación de los servicios.
4. Define un plan de respuesta
Establece responsables, canales de comunicación, criterios de escalamiento y contactos con proveedores.
Durante un ataque no es buen momento para decidir quién debe actuar, qué servicio tiene prioridad o a quién hay que llamar.
5. Integra monitoreo y ciberseguridad
La protección mejora cuando existe coordinación entre la visibilidad de la red y los equipos o herramientas encargados de investigar y responder.
Así, una anomalía de tráfico puede analizarse dentro de un contexto de seguridad más amplio.
6. Realiza pruebas y revisiones periódicas
La infraestructura cambia. También lo hacen las aplicaciones expuestas y los servicios críticos.
Revisa periódicamente qué activos son accesibles desde Internet, actualiza el plan de respuesta y comprueba si las medidas de protección siguen correspondiendo a la arquitectura actual.
Clean Pipe: protección inteligente frente a ataques DDoS
Clean Pipe es un servicio especializado que analiza el tráfico para detectar y filtrar solicitudes maliciosas antes de que lleguen a la infraestructura protegida.
En MCM Business Tech-Co, Clean Pipe monitorea el comportamiento del tráfico y cuenta con capacidades para identificar ataques volumétricos, de protocolo y de aplicación. Al operar desde la infraestructura del proveedor, no requiere instalar hardware adicional en las instalaciones del cliente.
¿Cómo ayuda Clean Pipe a mantener la continuidad operativa?
La finalidad es separar el tráfico malicioso del legítimo para reducir la posibilidad de que un ataque sature los recursos que mantienen disponibles los servicios de la empresa.
|
Mitigación reactiva |
Protección con Clean Pipe |
|
Se actúa cuando la afectación ya es visible |
Monitorea el comportamiento del tráfico |
|
La respuesta inicia después de detectar el problema |
Identifica anomalías para activar la mitigación |
|
El tráfico malicioso puede alcanzar la infraestructura |
Filtra tráfico malicioso antes de que llegue a la red |
|
Depende de acciones posteriores al incidente |
Integra detección y mitigación dentro del servicio |
Además, los ataques ya no requieren necesariamente que quien los ejecuta construya su propia infraestructura. El DDoS as a Service, también conocido como DDoS-for-hire, permite contratar capacidad para lanzar este tipo de ataques, lo que reduce la barrera técnica para los atacantes.
Por eso, contar con mecanismos especializados de mitigación se vuelve relevante para empresas que dependen de la disponibilidad de sus servicios digitales.
Protege tu negocio frente a un ataque DDoS con una estrategia de Ciberseguridad Integral
Un ataque DDoS puede afectar mucho más que un sitio web. Cuando alcanza aplicaciones, plataformas o servicios esenciales, la disponibilidad se convierte directamente en un problema de continuidad operativa.
La preparación comienza por identificar esos servicios críticos, monitorear el tráfico y contar con mecanismos capaces de detectar y mitigar actividad maliciosa.
Dentro de una estrategia de Ciberseguridad Integral, Clean Pipe puede complementarse con SOCaaS, Firewall as a Service e Internet Dedicado, de acuerdo con la arquitectura y necesidades de cada empresa.
Protege tu negocio de ataques DDoS con Clean Pipe.




Comentarios