¿Buscas un SOC as a Service? Conoce 7 preguntas clave para comparar proveedores, evaluar SLA, cobertura 24/7, respuesta e integraciones.
Un SOC as a Service (SOCaaS) es un servicio administrado que proporciona monitoreo, detección, análisis y respuesta ante amenazas mediante especialistas, procesos y tecnologías de seguridad sin que la empresa tenga que operar por completo un centro de operaciones propio.
Sin embargo, dos proveedores pueden ofrecer “monitoreo 24/7” y tener diferencias importantes en qué vigilan, quién investiga una alerta, cuánto tardan en escalarla y qué pueden hacer cuando confirman un incidente.
Por eso, antes de contratar conviene mirar más allá de la tecnología o el costo y entender qué recibirá realmente la empresa.
¿Qué es un SOC as a Service y por qué es importante elegir bien al proveedor?
Aunque el objetivo de un SOCaaS es mantener vigilancia sobre el entorno y detectar posibles amenazas, el alcance puede cambiar considerablemente entre proveedores.
Las diferencias se vuelven especialmente importantes durante un incidente: qué fuentes se monitorean, cuándo interviene un analista, qué tiempos de atención existen y hasta dónde llega la responsabilidad del proveedor.
¿Qué diferencia a un buen SOC as a Service de uno genérico?
Más que comparar listas de funcionalidades, revisa cómo se presta el servicio: cobertura 24/7, participación de especialistas, capacidad de detección y respuesta, SLA, integraciones y calidad de los reportes.
La siguiente lista te ayudará a llevar estos puntos a preguntas concretas antes de contrata
SOC as a Service: las 7 preguntas que debes hacer antes de contratar un proveedor
Cuando varias propuestas parecen similares sobre el papel, estas preguntas ayudan a encontrar las diferencias que realmente importan.
Checklist para elegir un proveedor de SOC as a Service
Desarrollar preguntas como:
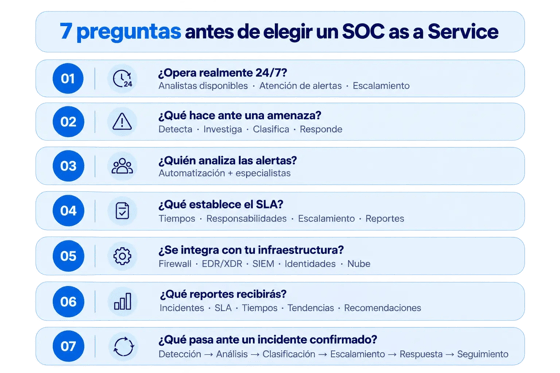
1. ¿El monitoreo y la capacidad de respuesta operan realmente 24/7?
“Monitoreo 24/7” no necesariamente explica qué sucede cuando aparece una alerta crítica fuera del horario laboral.
Confirma si hay analistas disponibles durante todo el día, qué eventos reciben atención inmediata, cómo funciona el escalamiento y si la capacidad de respuesta tiene la misma cobertura que el monitoreo.
2. ¿Qué amenazas puede detectar y qué hace cuando identifica una?
No basta con conocer qué amenazas puede detectar. También necesitas saber qué sucede después.
Pregunta si el proveedor únicamente genera la alerta o también la investiga, determina su severidad, la escala y puede ejecutar acciones previamente autorizadas.
Pídele que explique el recorrido completo: desde que detecta una señal hasta que el incidente se cierra o pasa a manos de tu equipo.
3. ¿Quién analiza las alertas: automatización, especialistas o ambos?
La automatización ayuda a correlacionar eventos y agilizar tareas, pero algunas alertas requieren contexto y análisis especializado.
Pregunta cuándo intervienen los analistas, qué experiencia tiene el equipo y quién toma decisiones cuando un evento aumenta de severidad. Lo importante es entender cómo se combinan tecnología y criterio humano durante la investigación.
4. ¿Qué tiempos y responsabilidades establece el SLA?
El acuerdo de nivel de servicio debe ayudar a establecer las expectativas entre la empresa y el proveedor. Dependiendo del alcance, puede definir aspectos como tiempos de atención, escalamiento, respuesta y frecuencia de reportes.
5. ¿Cómo se integra con la infraestructura y herramientas que ya utilizamos?
Para detectar actividad relevante, el SOC necesita recibir información de distintas fuentes. Según la infraestructura, puede incluir firewalls, endpoints, EDR/XDR, SIEM, identidades, servidores, aplicaciones y servicios en la Nube.
Pregunta qué integraciones admite, qué información necesita y si será necesario sustituir alguna herramienta existente. También considera si podrá incorporar nuevas fuentes conforme cambie la infraestructura.
6. ¿Qué reportes e indicadores vamos a recibir?
Los equipos técnicos necesitan saber qué ocurrió, cómo se atendió y qué requiere seguimiento. Dirección necesita una visión más ejecutiva del riesgo y sus tendencias.
Revisa si los reportes incluyen aspectos como:
-
-
incidentes por severidad;
-
estado de los casos;
-
tiempos de atención y respuesta;
-
cumplimiento de SLA;
-
tendencias y hallazgos;
-
recomendaciones pendientes.
-
También puedes solicitar un ejemplo antes de contratar.
7. ¿Qué ocurre cuando se confirma un incidente?
Si el SOC confirma actividad maliciosa, debe quedar claro qué sucede a continuación.
El proveedor debería explicar su proceso:
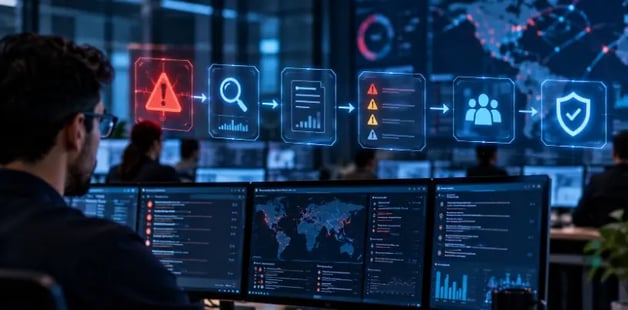
detección → análisis → clasificación → escalamiento → respuesta → seguimiento
Confirma qué acciones puede ejecutar directamente, cuáles necesitan autorización y cuáles corresponden a tu equipo. Estas responsabilidades deben definirse antes de un incidente, no mientras está ocurriendo
¿Cómo comparar proveedores de SOC as a Service?
Con las respuestas anteriores ya puedes comparar propuestas bajo los mismos criterios. Más que contar funcionalidades, revisa qué cobertura, nivel de análisis y capacidad de respuesta tendrá tu empresa.
El alcance adecuado dependerá de la infraestructura, los activos que necesitas proteger y las capacidades que mantendrá tu propio equipo.
Tabla comparativa: SOC as a Service básico vs. SOC administrado especializado
Los nombres y paquetes cambian entre proveedores. Por eso, la siguiente tabla no representa dos categorías universales de SOCaaS, sino diferencias de alcance que puedes encontrar al comparar servicios.
Los nombres y paquetes cambian entre proveedores. Por eso, la siguiente tabla no representa dos categorías universales de SOCaaS, sino diferencias de alcance que puedes encontrar al comparar servicios.
|
Aspecto |
Alcance principalmente de monitoreo |
SOC administrado con mayor alcance |
|
Monitoreo |
Supervisa las fuentes incluidas |
Puede sumar investigación de eventos |
|
Cobertura |
Depende de fuentes y horarios contratados |
Puede contemplar cobertura continua |
|
Automatización |
Reglas y alertas automatizadas |
Combina automatización y análisis |
|
Análisis humano |
Puede limitarse a ciertos eventos |
Incorpora analistas según evento y severidad |
|
Respuesta |
Puede centrarse en notificar y escalar |
Puede incluir acciones previamente acordadas |
|
Inteligencia de amenazas |
Depende del alcance |
Puede enriquecer detecciones e investigaciones |
|
Reportes |
Actividad, eventos y alertas |
Puede sumar métricas, tendencias y recomendaciones |
|
Integración |
Fuentes previamente definidas |
Puede incorporar distintas fuentes según el alcance |
|
Escalabilidad |
Depende del servicio contratado |
Puede ampliar cobertura al incorporar activos |
Ninguno de estos alcances es automáticamente adecuado para todas las empresas. La elección depende de qué necesitas proteger y qué responsabilidades quieres delegar al proveedor.
Elige un SOC as a Service que fortalezca toda tu estrategia de Ciberseguridad
El alcance de la respuesta, los SLA, la experiencia de los analistas, las integraciones y la forma en que se gestionará un incidente determinan qué recibirá realmente tu empresa cuando aparezca una amenaza.
Antes de firmar, compara las propuestas utilizando las mismas preguntas y deja claro qué monitoreará el proveedor, qué acciones podrá ejecutar y qué responsabilidades conservará tu equipo.
El objetivo no es contratar al proveedor que tenga la lista más larga de funcionalidades, sino encontrar un servicio que responda al nivel de exposición, infraestructura y necesidades de seguridad de tu organización.
Habla con el equipo de SOC as a Service de MCM Business Tech-Co




Comentarios